Experte: DORA wird zu Resilienzsystem
Veröffentlicht
Lesezeit

DORA bewährt sich im Betrieb: Entscheidend ist, ob Finanzunternehmen ihre IKT-Drittparteienrisiken laufend steuern können.
Gerade Unterauftragnehmer können kritische Abhängigkeiten schaffen, die in einer klassischen Lieferantenliste kaum sichtbar werden.
Verträge, Geschäftsprozesse, Risikoeinstufungen und Kontrollen müssen miteinander verknüpft sein, damit Entscheidungen auch unter Zeitdruck tragen.
Kontinuierliches Monitoring hält den Überblick über Dienstleister, Veränderungen in der Lieferkette und offene Maßnahmen aktuell.
Handlungsfähig ist ein Finanzinstitut , wenn Governance, Überwachung und Krisenmanagement auf derselben Informationsbasis arbeiten.
Seit dem 17. Januar 2025 ist der Digital Operational Resilience Act (DORA) anwendbar. Die Verordnung verpflichtet Finanzunternehmen, IKT-Drittparteienrisiken als festen Bestandteil ihres IKT-Risikomanagements zu steuern. Dazu gehört ein Informationsregister über alle vertraglichen Vereinbarungen zur Nutzung von IKT-Dienstleistungen. Zugleich bleiben die Unternehmen für die Einhaltung ihrer Pflichten verantwortlich, auch wenn sie Leistungen von Dritten beziehen.
Die entscheidende Frage stellt sich allerdings nicht beim Aufbau des Registers, sondern im laufenden Betrieb. Was passiert, wenn ein Dienstleister einen Unterauftragnehmer einbindet, sich der Ort der Datenverarbeitung ändert oder eine Störung einen kritischen Prozess trifft? Dann reichen verstreute Informationen in Vertragsakten, Risikoanalysen und Notfallplänen nicht aus. Gebraucht wird ein verlässlicher Überblick darüber, welche Abhängigkeit welche Folgen haben kann.
Wenn der Unterauftragnehmer ausfällt
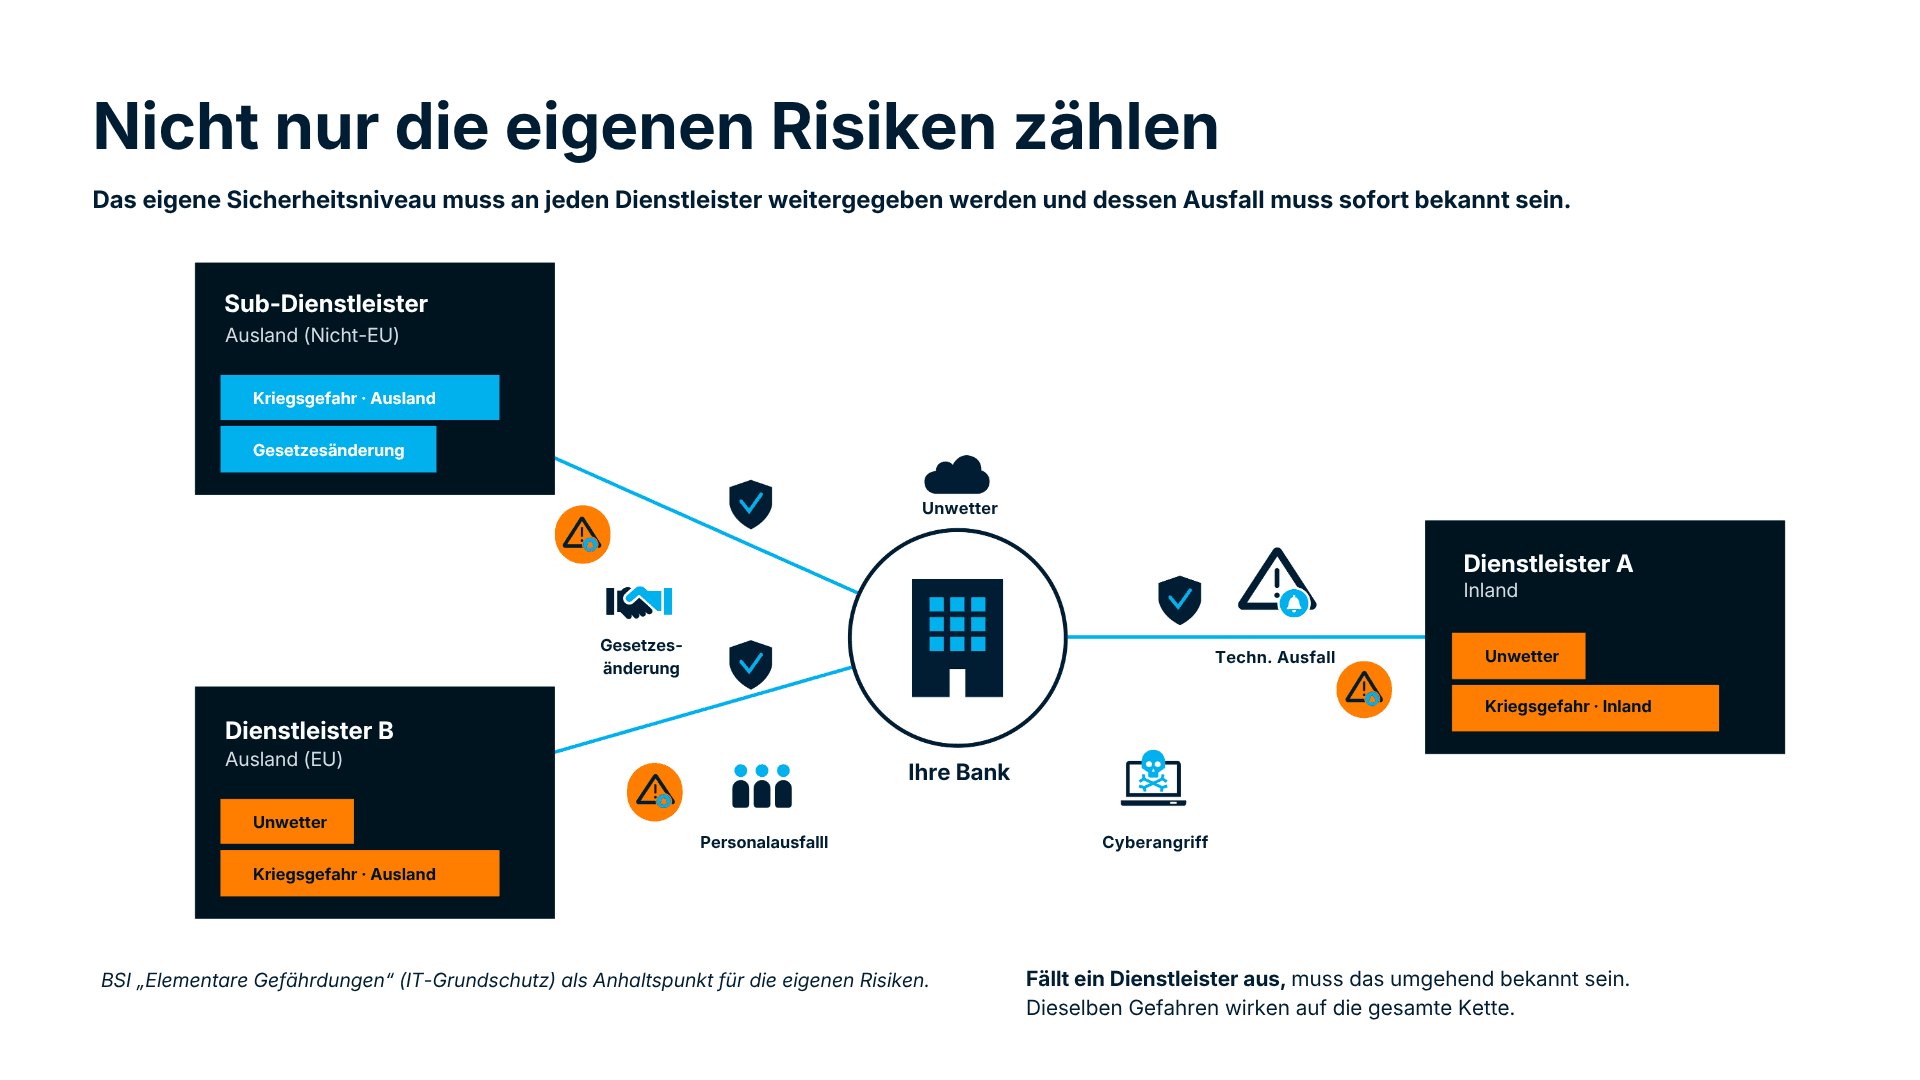
Ein vereinfachtes Szenario aus dem Zahlungsverkehr macht das greifbar: Eine Bank bezieht von Dienstleister A eine IKT-Leistung, die eine kritische Funktion unterstützt. Für einen Teil der Verarbeitung setzt A den Unterauftragnehmer B ein. Bei B kommt es zu einer technischen Störung.
Nun stellen sich mehrere Fragen gleichzeitig: Welche Zahlungsprozesse sind betroffen und wie weit reicht die Störung? Welche Informationspflichten hat A vertraglich übernommen? Liegt ein schwerwiegender IKT-bezogener Vorfall vor, der fristgerecht an die Aufsicht zu melden ist? Wer koordiniert, wer informiert Management und Fachbereiche? Und welche Vorkehrungen greifen, um den Betrieb aufrechtzuerhalten?
Der Vertrag mit A beantwortet diese Fragen nicht automatisch. DORA trägt diesem Risiko Rechnung: Verträge über IKT-Dienstleistungen müssen festlegen, ob eine Unterbeauftragung für Leistungen, die kritische oder wichtige Funktionen unterstützen, zulässig ist und unter welchen Bedingungen. Zudem müssen Finanzunternehmen bewerten, ob lange oder komplexe Unterauftragsketten ihre Fähigkeit beeinträchtigen, die vertraglich vereinbarten Funktionen vollständig zu überwachen.
Für das Institut kommt es deshalb darauf an, die Verbindung zwischen Dienstleister, Unterauftragnehmer, Vertrag und betroffenem Geschäftsprozess nachvollziehbar zu halten. Erst dann wird aus einer abstrakten Drittparteienbeziehung ein steuerbares Risiko.
Ein Register muss Beziehungen zeigen
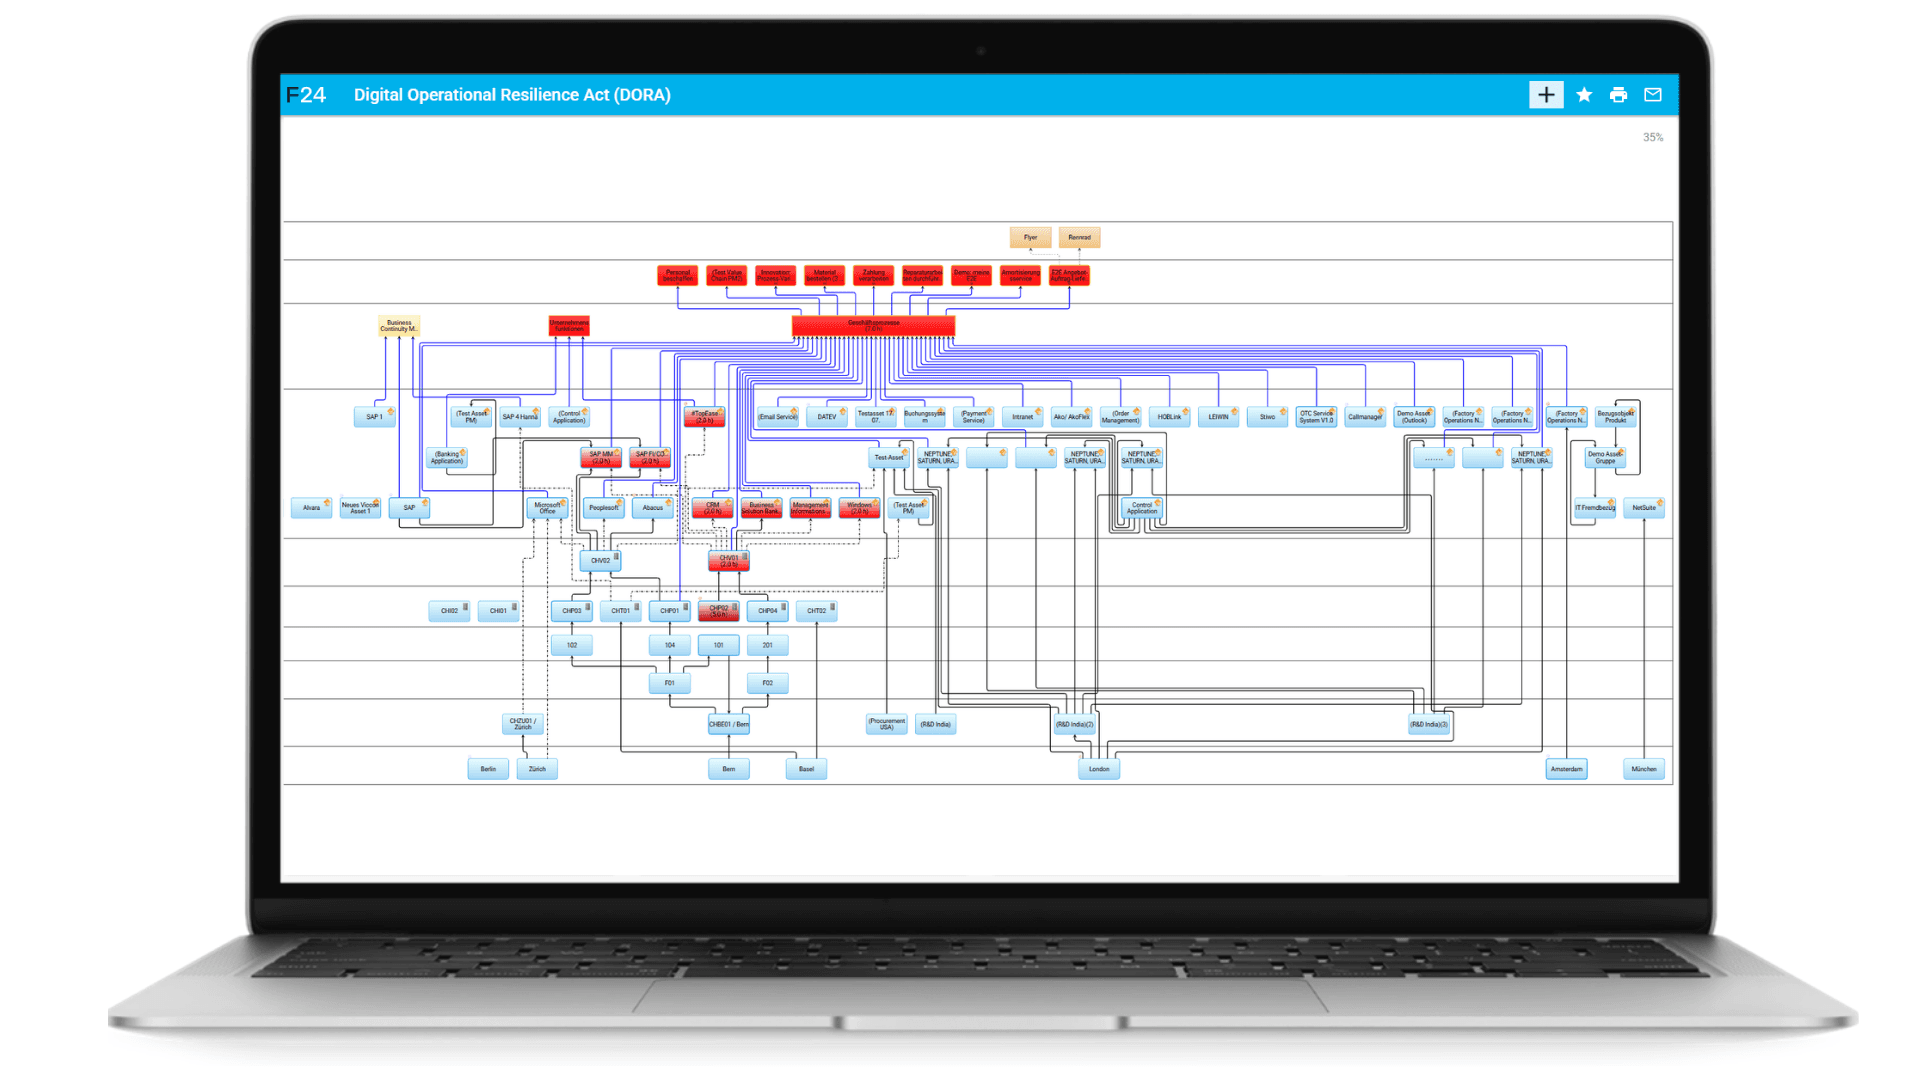
Das Informationsregister liefert dafür die Grundlage. Für kritische oder wichtige Funktionen muss es bereits heute auch die relevanten Unterauftragnehmer der IKT-Lieferkette abbilden. Für die praktische Steuerung reicht eine Auflistung von Vertragsverhältnissen trotzdem nicht aus. Erkennbar muss sein, welche IKT-Leistung welchen Prozess unterstützt, wie kritisch dieser Prozess ist, welche Kontrollen vereinbart wurden und wo Maßnahmen noch offen sind.
Besonders wichtig wird das bei Veränderungen. Bindet ein Dienstleister einen weiteren Unterauftragnehmer ein, ändert sich eine Datenverarbeitung oder gewinnt ein Prozess an Bedeutung, muss das Institut die Auswirkungen auf Risiko, Kontrolle und Reaktionsfähigkeit bewerten können. Werden die Daten an verschiedenen Stellen gepflegt, braucht es klare Verantwortlichkeiten und einen festen Ablauf: Wer prüft die Änderung? Wann ist eine Neubewertung nötig? Wer muss informiert werden?
Nicht jede Anpassung in der Lieferkette löst denselben Handlungsbedarf aus. Gerade deshalb sollte vorab feststehen, welche Veränderungen als wesentlich gelten und welche Prüfung darauf folgt. Maßgeblich sind der betroffene Prozess, die Bedeutung der Leistung und die vereinbarten Kontrollen. So wird die Meldung eines Dienstleisters nicht zu einem Vorgang, den erst mehrere Fachbereiche einordnen müssen.
Bei überschaubaren Strukturen kann eine Excel-Tabelle diese Aufgabe erfüllen. Mit wachsender Zahl von Dienstleistern, Unterauftragnehmern und Prozessbeziehungen steigt jedoch der Aufwand, die Zusammenhänge konsistent zu halten. Entscheidend ist daher weniger das eingesetzte Werkzeug als die Qualität des Datenmodells und die Verlässlichkeit der Pflegeprozesse.
Ein Lagebild muss im Ernstfall nutzbar sein
Im Störungsfall genügt es nicht, dass alle Informationen irgendwo erfasst sind. Die Verantwortlichen müssen auf einen Blick erkennen, welche Prozesse betroffen sind, wer eingebunden werden muss und welche Schritte anstehen. Governance legt Rollen und Nachweise fest, Monitoring macht Veränderungen sichtbar, das Krisenmanagement organisiert die Reaktion. Im Alltag liegen diese Aufgaben oft bei unterschiedlichen Teams, die ihre Informationen im Ernstfall erst zusammenführen müssen.
Für das Beispiel aus dem Zahlungsverkehr heißt das: Eskalationswege, betroffene Fachbereiche und Kommunikationsschritte sollten nicht erst während der Störung zusammengetragen werden. Sie sollten sich bereits aus der Analyse der Abhängigkeit ergeben. Absolute Sicherheit schafft das nicht. Es verkürzt aber den Weg von der technischen Meldung zur belastbaren Entscheidung und fristgerechten Meldung an die Aufsicht.
Ob das trägt, lässt sich dann an ausgewählten kritischen Prozessen durchspielen, etwa im Rahmen der ohnehin vorgeschriebenen Tests der IKT-Geschäftsfortführungspläne. Die Beteiligten prüfen, ob die Informationen zur Lieferkette auffindbar sind, die Zuständigkeiten greifen und aus einer technischen Meldung eine handhabbare Lage entsteht. So werden Lücken sichtbar, bevor sie in einer echten Störung zu Verzögerungen führen.
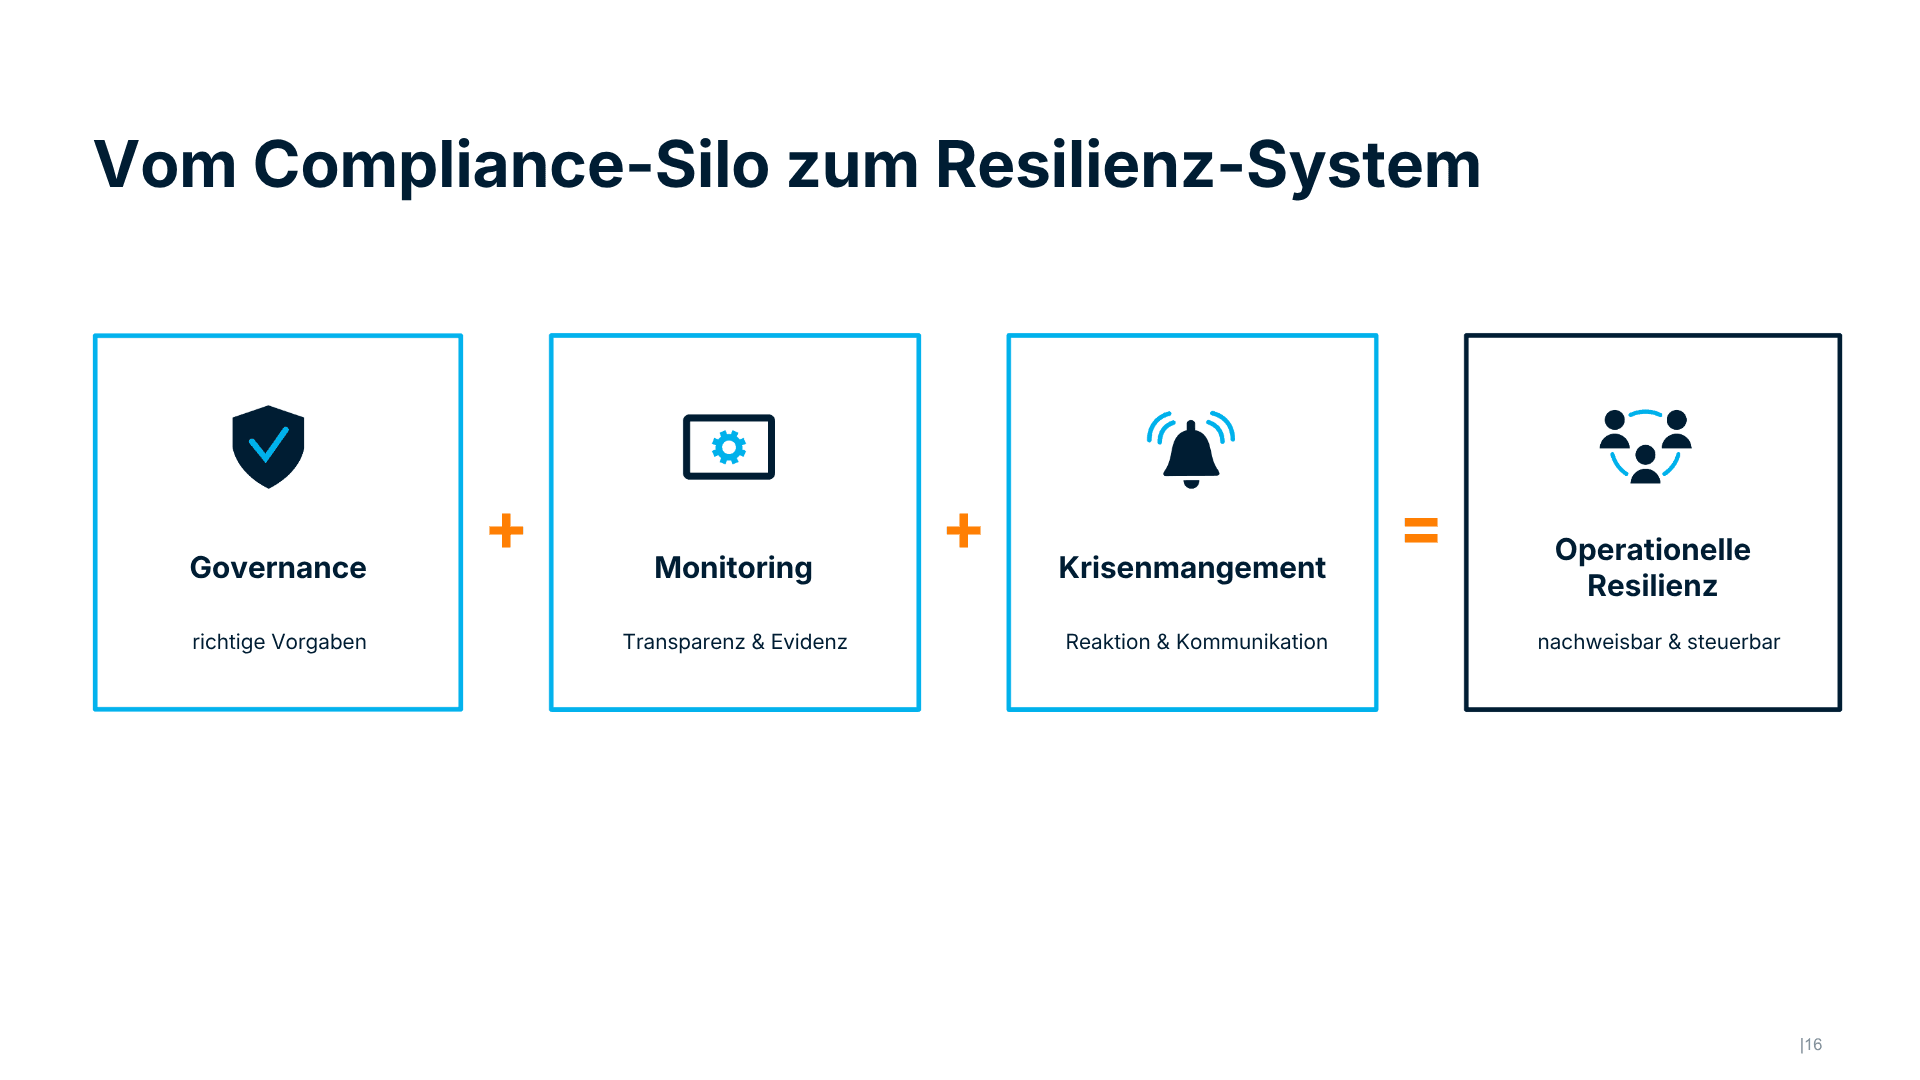
Daraus ergibt sich auch ein anderer Blick auf DORA. Die Verordnung setzt Regeln für das Management von IKT-Drittparteienrisiken vor. Ihre Wirkung entfaltet sie dort, wo ein Institut daraus einen wiederkehrenden Prozess macht: Abhängigkeiten erfassen, Änderungen bewerten, Kontrollen nachhalten und die Krisenorganisation darauf ausrichten.
Leitungsorgan, Risikomanagement und operative Teams erhalten damit eine gemeinsame Arbeitsgrundlage. Ihre Aufgaben bleiben unterschiedlich; bei kritischen Abhängigkeiten arbeiten sie jedoch mit demselben Lagebild. Genau dort entscheidet sich, ob aus einem Register ein Resilienzsystem wird.
Wie sich die DORA-Vorgaben in belastbare Resilienz übersetzen lassen, ist auch Thema des Resilience Sundown Symposiums in Wien, das F24 und Deloitte gemeinsam veranstalten.
Autor
Senior Consultant GRC bei F24
